El 31 de marzo de 2009, InfoSpyware publicó preguntas y respuestas sobre Conficker —también llamado Downadup— ante las predicciones alarmistas para el 1 de abril. La nota distinguía la amenaza real de las expectativas mediáticas.
Cómo se propagaba
- Una vulnerabilidad de Windows corregida mediante MS08-067.
- Redes internas con credenciales débiles.
- Dispositivos extraíbles y mecanismos de ejecución automática.
El artículo subrayaba la exposición de redes sin actualizar y proponía parches, contraseñas adecuadas y control de dispositivos extraíbles. Para equipos infectados, describía el aislamiento de la red y la revisión con herramientas específicas de aquella época.
Qué ocurrió con la fecha anunciada
Antes del 1 de abril se esperaba un cambio en la forma de actualización de equipos ya comprometidos; el texto rechazaba las predicciones de una destrucción general de Internet.
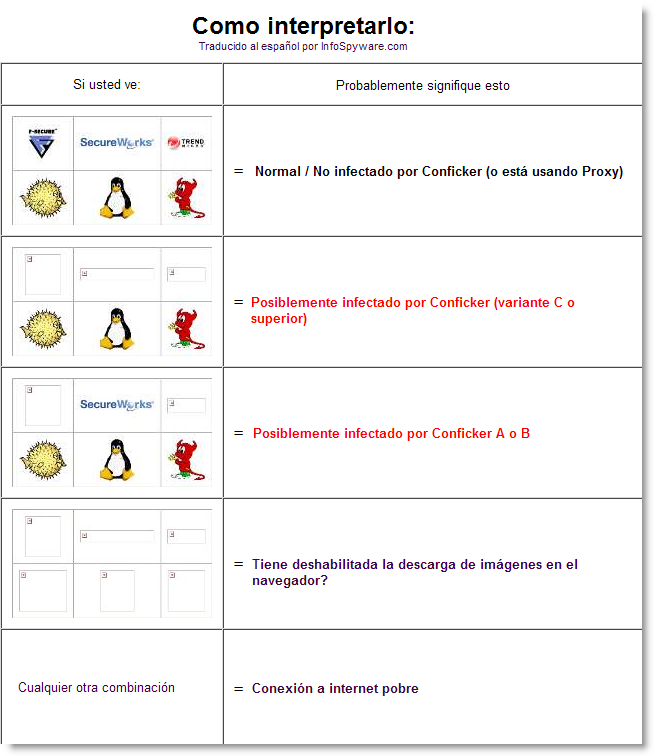
La actualización publicada ese día señalaba que no se había producido el escenario catastrófico anunciado. El 4 de abril añadió un verificador del Conficker Working Group basado en la carga de imágenes. Ese método era una referencia temporal de 2009, no una prueba universal de que un equipo estuviera limpio.
El interés del caso reside en separar las capacidades observadas de un gusano de las consecuencias especulativas atribuidas a una fecha.