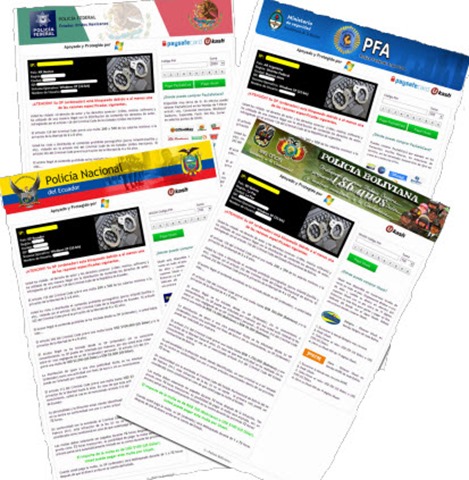
Entre 2011 y 2014, InfoSpyware documentó la evolución de campañas que bloqueaban equipos y suplantaban a autoridades policiales para exigir dinero. La localización de idiomas, logotipos y cantidades hacía más creíble la extorsión.
2011: primeras variantes y PoliFix
En marzo aparecieron reportes que usaban la imagen de la policía alemana. Durante el año se extendieron a otros países europeos y llegaron casos a ForoSpyware. En septiembre, InfoSpyware publicó una primera beta de PoliFix; después se observaron variantes para Argentina.
2012: bloqueos y cifrado
Las campañas cambiaron los mecanismos de inicio y dificultaron el Modo seguro. La cronología recogió distribución mediante vulnerabilidades de Java, variantes asociadas a GEMA y SGAE y familias que añadían cifrado de documentos.
Rannoh introducía nombres con locked-; otras muestras utilizaban extensiones y claves diferentes. Las herramientas de descifrado mencionadas se vinculaban a variantes concretas.
También aparecieron señuelos con webcam y audio. En las muestras descritas, activar la cámara reforzaba la amenaza; no demostraba que las imágenes se enviaran a una autoridad real.
2013: nuevos países y robo de información
Hubo actuaciones policiales en España, pero continuaron apareciendo campañas de otros grupos. La publicación documentó variantes latinoamericanas y cambios como utilizar historial del navegador o incorporar captura de pulsaciones.
La cronología incluyó además bloqueos de navegador en Safari y la mayor visibilidad de campañas que cifraban archivos, diferenciadas de una simple pantalla policial.
2014: plataformas y operaciones internacionales
Se añadieron referencias a bloqueadores de Android, campañas de cifrado y la operación contra Gameover Zeus y CryptoLocker. También se recogieron investigaciones sobre infraestructura oculta mediante Tor y variantes de Reveton con robo de contraseñas y cookies.
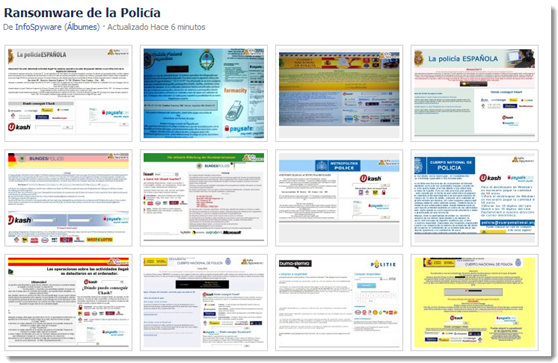
Los reportes de Kaspersky, Hispasec, Microsoft, Malwarebytes, Avast y otras organizaciones fueron incorporados a lo largo de aquellos años. Las imágenes conservan ejemplos de las pantallas y mensajes utilizados en las campañas.