Dridex es malware bancario para Windows, documentado desde 2014 y relacionado con Bugat. Sus módulos pueden robar credenciales y manipular sesiones web.
Ante una detección, compruebe ruta, fecha y acción aplicada: un bloqueo durante la descarga no demuestra que el archivo se haya ejecutado.

Qué capacidades se han documentado
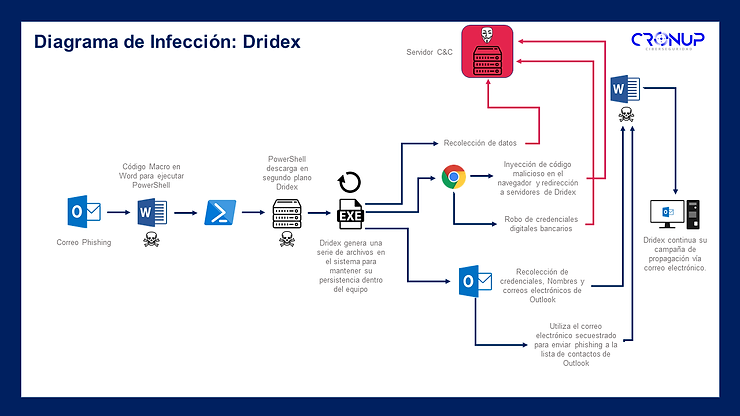
- Web injects: manipulación de la sesión del navegador para capturar información sensible.
- Comunicación C2: contacto con infraestructura de mando y control para recibir instrucciones.
- Componentes adicionales: uso de módulos y funciones de acceso que amplían el alcance de la infección.
- Ocultación: técnicas para dificultar el análisis y aprovechar procesos legítimos.
Vías de entrada observadas
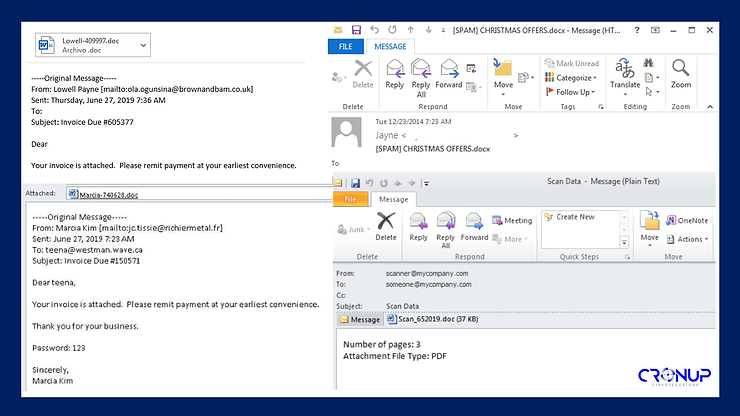
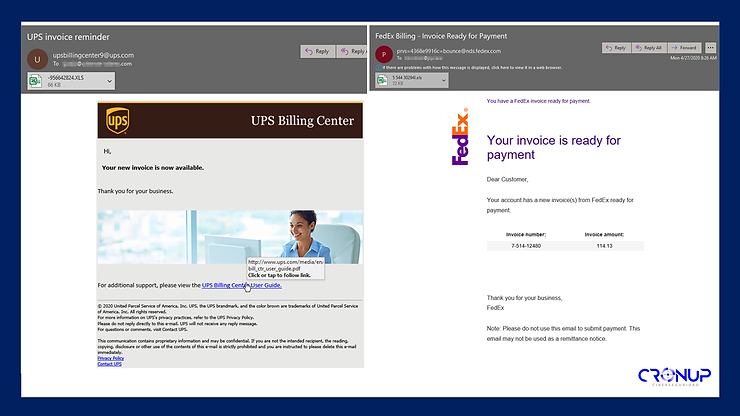
El malspam y los documentos maliciosos forman parte de su historial. Los señuelos, adjuntos y métodos de ejecución cambian: una factura con macros es un ejemplo de una campaña, no el único modo posible de infección. Si un documento pide habilitar contenido para poder leerlo, deténgase y verifique el origen por otra vía.
Qué revisar ante una detección
- Conserve el reporte. Anote el nombre completo de la alerta, la ruta y la acción aplicada por el antivirus.
- Compruebe si hubo ejecución. Un archivo bloqueado al descargarlo no equivale a un proceso que estuvo activo.
- Analice el equipo con protección actualizada. No agregue exclusiones para ejecutar el archivo señalado.
- Separe la recuperación de cuentas. Si hubo acceso sospechoso, use otro dispositivo confiable para cambiar claves y revisar sesiones.
Si usó banca online en ese equipo
Entre por la aplicación o dirección oficial desde un dispositivo confiable. Revise movimientos y contacte a la entidad por su canal habitual ante movimientos desconocidos. No responda a un supuesto soporte que llegó dentro de la misma alerta.
Para comprender el correo que inicia el engaño, siga con malspam. Para interpretar una detección, consulte en ForoSpyware, sin publicar datos bancarios ni credenciales.
Imágenes del análisis histórico
Material gráfico del análisis original, vía Cronup.