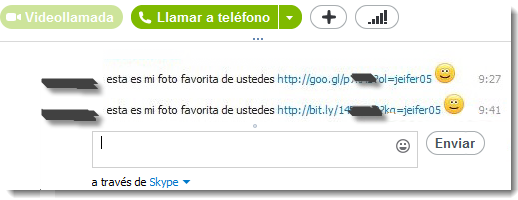
En abril de 2013, un mensaje de Skype ofrecía una supuesta foto: «esta es mi foto favorita de ustedes». El enlace no llevaba a una imagen, sino a un ejecutable.
De una foto falsa a la minería
- El mensaje llegaba desde una cuenta y despertaba la curiosidad de sus contactos.
- Un enlace abreviado conducía a una descarga como
skype-img-04_04-2013.exe. - Al ejecutarla, el equipo podía quedar bajo control de la campaña y enviar nuevos mensajes.
- El análisis de Dmitry Bestuzhev, de Kaspersky Lab, describió además minería de Bitcoin utilizando recursos de la víctima.
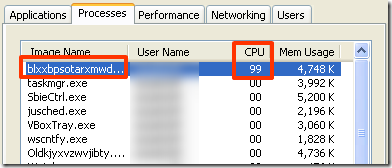
CPU alta no confirma infección
La captura muestra un caso concreto de 2013. Un equipo con mucha actividad también puede estar actualizando, renderizando o ejecutando otra tarea legítima. No identifique malware solo por un porcentaje alto.
Cómo responder a una «foto» ejecutable
- No abra el archivo. Confirme el mensaje con el contacto por otro canal.
- En Windows 11: abra el Explorador y seleccione Ver → Mostrar → Extensiones de nombre de archivo. Revise nombre completo y tipo; un
.exeno es una foto. - Si lo ejecutó: siga la guía de análisis de malware. Si salieron mensajes ajenos, revise también sesiones y accesos de la cuenta.
Este caso pertenece al archivo histórico. Las cifras de detección y la infraestructura citadas en la noticia original no describen la situación actual. Para revisar lentitud, consulte síntomas y comprobaciones.


