En septiembre de 2008, InfoSpyware recibió reportes de infecciones que impedían acceder al foro y actualizar antivirus. La nota documentó cómo algunos troyanos manipulaban el archivo HOSTS de Windows para bloquear sitios de seguridad.
Cómo funcionaba el bloqueo
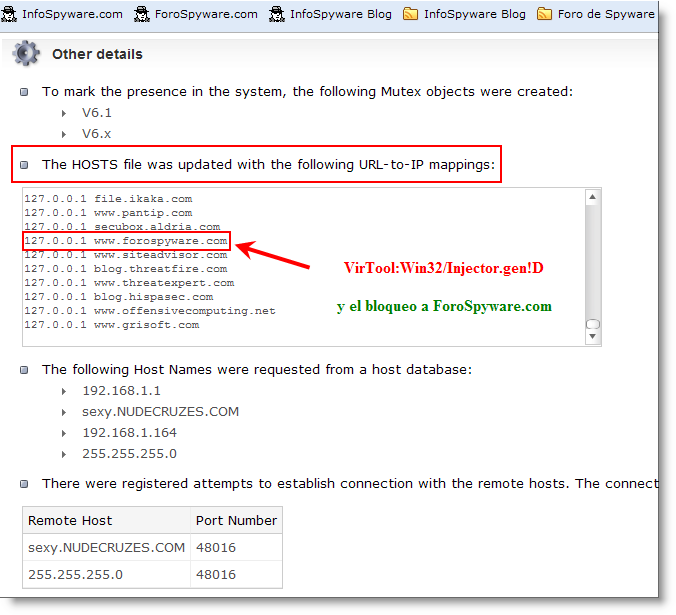
HOSTS permite asociar nombres de dominio con direcciones IP antes de consultar DNS. Las muestras descritas añadían dominios de seguridad junto a 127.0.0.1, la dirección local del propio equipo: el navegador dejaba de llegar al sitio real.
Los reportes mencionaban Injector, Autorun, Vundo, Delf, IRCBot y Troj.Agent. Algunas variantes también deshabilitaban Regedit, el Administrador de tareas o Restaurar sistema para dificultar la revisión.
Si el foro no abre hoy
- Comprobar ForoSpyware.com desde otro dispositivo o conexión. Anotar el error exacto: un fallo de red no confirma malware.
- Si solo falla el navegador, revisar extensiones, proxy y mensajes de conexión. No saltar advertencias de certificados.
- Ante bloqueos de varias webs de seguridad u otros indicios de infección, seguir la guía de análisis de malware y conservar los informes.
No fijar una IP antigua del foro en HOSTS ni limpiar el registro como solución. Si aparecen entradas sospechosas, guardar una copia y pedir una revisión antes de modificarlas; puede haber configuraciones legítimas de otros programas.