En este artículo de junio de 2011, Sebastián Bortnik, de ESET Latinoamérica, reconstruyó una estafa que ofrecía obtener contraseñas de Hotmail a cambio de dinero.
La cronología de la prueba
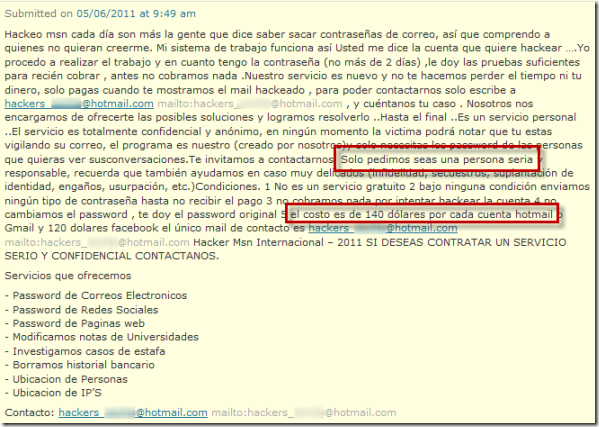
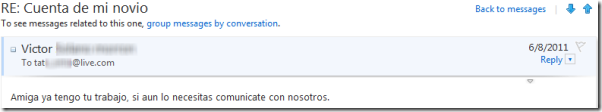
- Un comentario ofrecía el supuesto servicio y dejaba un correo de contacto.
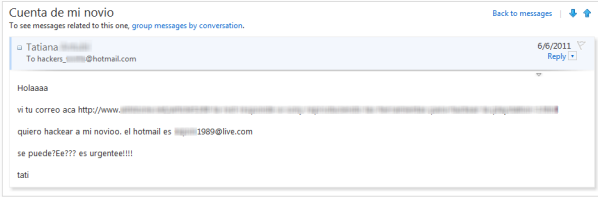
- El investigador respondió usando una identidad ficticia.
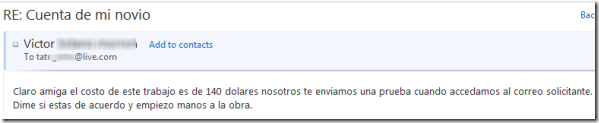
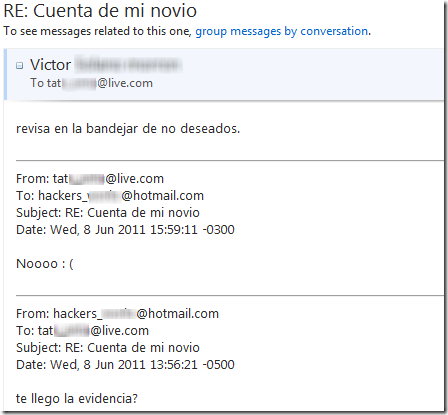
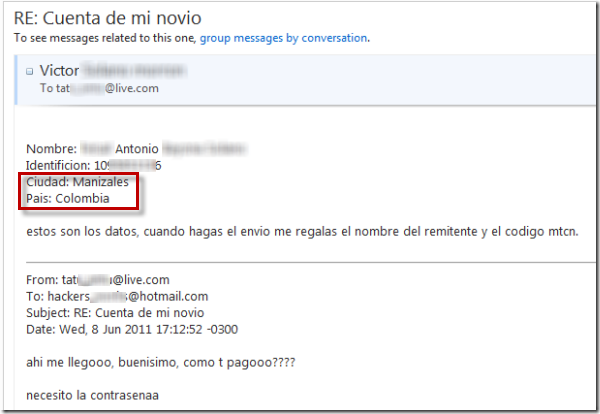
- El vendedor afirmó haber obtenido acceso y prometió entregar la contraseña después del pago.
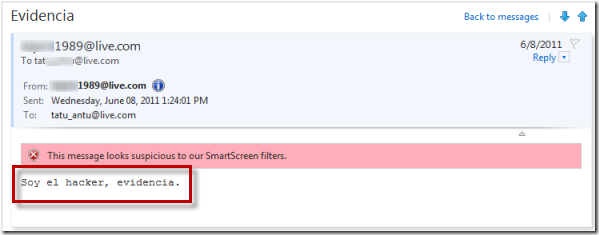
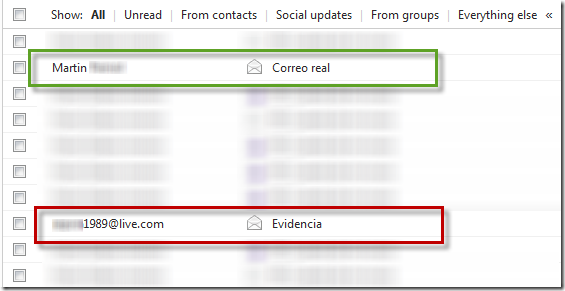
- Como «prueba» envió un mensaje con el remitente suplantado, localizado en correo no deseado.
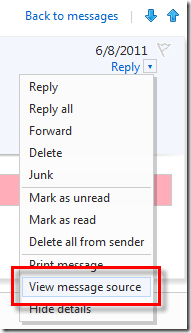
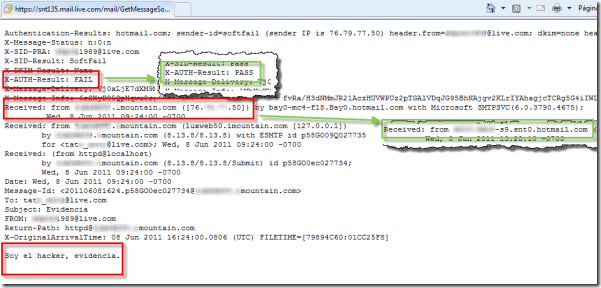
El análisis de la apariencia y las cabeceras mostró que ese mensaje no demostraba acceso a la cuenta. La operación terminaba con una solicitud de dinero; los investigadores no realizaron el pago.
La conclusión del autor
Bortnik diferenciaba una intrusión real de la simulación utilizada para cobrar por un servicio inexistente. Los avisos del correo, su origen y la falta de autenticación ayudaban a contrastar la supuesta evidencia.
La investigación y las capturas pertenecen a Sebastián Bortnik, entonces en Awareness & Research de ESET Latinoamérica. No se presentan como una prueba realizada ahora por InfoSpyware.