El ransomware cifra archivos o bloquea el acceso para exigir dinero. Puede añadir robo de datos: restaurar copias no elimina esa exposición.
Cómo funciona un ataque
Puede entrar mediante adjuntos, descargas falsas, cuentas comprometidas o servicios vulnerables. El atacante puede alcanzar otros equipos y respaldos antes del cifrado.
Cifrado, robo de datos y doble extorsión
- Crypto-ransomware: cifra archivos; cambiar su extensión no los recupera.
- Bloqueadores: impiden usar el sistema sin necesariamente cifrar.
- Doble extorsión: combina interrupción y amenaza de publicar datos robados.
Qué enseñó WannaCry
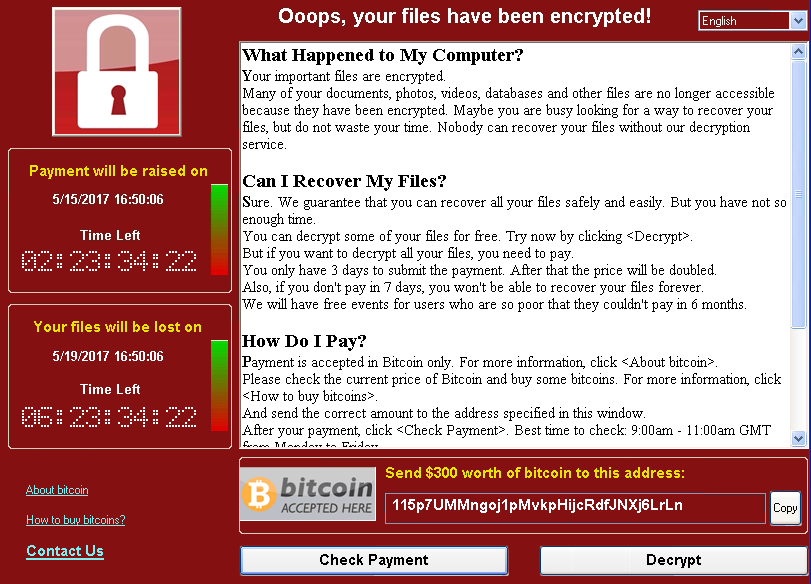
WannaCry combinó cifrado y propagación por SMB en mayo de 2017. No todos los ataques usan esa técnica. Consulte la ficha histórica de WannaCry.
Qué hacer primero
- Desconecte Ethernet y Wi-Fi; mantenga backups desconectados. En empresas, avise al equipo de respuesta.
- Conserve nota, extensión y un archivo afectado no sensible. No ejecute descifradores de anuncios o mensajes privados.
- Identifique la familia: no existe un descifrador universal.
- Compruebe copias desde un entorno limpio y cierre la entrada antes de restaurar.
Un respaldo que resista el problema
Mantenga varias copias, una desconectada o protegida contra modificaciones. Pruebe la restauración y proteja sus cuentas con MFA. Actualice, no exponga RDP ni servicios de archivos a Internet y limite permisos de escritura.
Una fase visible no cuenta todo el incidente
El cifrado puede llegar después de un loader, una cuenta comprometida o una backdoor. Investigue esa fase inicial para impedir otra intrusión.


