En mayo de 2012, InfoSpyware documentó dos campañas relacionadas con la extorsión mediante bloqueos: una suplantaba a la SGAE y otra añadía cifrado de archivos.
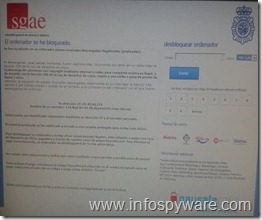
La pantalla de la SGAE
Los casos reportados bloqueaban el escritorio y herramientas como el Administrador de tareas. También podían impedir el acceso al Modo seguro. El nombre y los datos de conexión mostrados en pantalla buscaban dar apariencia legítima a una falsa multa.
La nota relacionaba su distribución con software Java vulnerable y describía la respuesta de PoliFix para aquellas muestras.
Rannoh y el prefijo locked-
La otra variante, identificada como Ransom.Win32.Rannoh, cifraba archivos y modificaba sus nombres mediante locked- y caracteres adicionales.
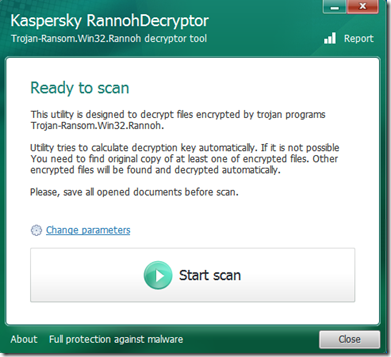
El procedimiento publicado utilizaba RannohDecryptor de Kaspersky y requería aportar un archivo original y su equivalente cifrado. Esa pareja permitía trabajar con los casos admitidos por aquella herramienta; no constituía un descifrador universal.
El artículo diferenciaba así dos tareas: recuperar el acceso al sistema y recuperar los documentos afectados.