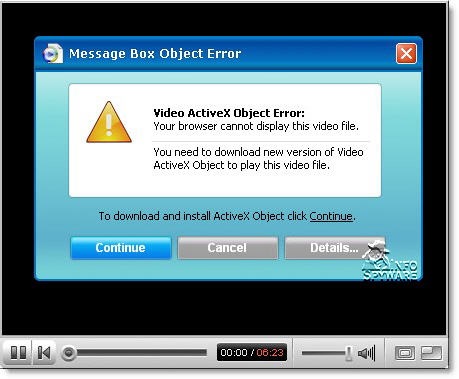
En junio de 2008 se informó de una variante de DNSChanger, relacionada con WareOut y la familia Zlob, que intentaba modificar los DNS del router. La noticia partía de una investigación de Brian Krebs.
El falso códec y el router
El señuelo era un supuesto códec de vídeo. Una vez ejecutado en el equipo, el malware intentaba entrar en el panel del router probando credenciales. Si conseguía acceso, cambiaba los servidores DNS para desviar consultas hacia infraestructura del atacante.
La contraseña Wi-Fi no protegía por sí sola ese panel: el intento se originaba desde un equipo de la propia red. El artículo destacaba el riesgo de conservar las credenciales administrativas de fábrica.
Las medidas que se discutían
- Revisar las credenciales y el acceso administrativo del router.
- Actualizar firmware y limitar servicios de administración innecesarios.
- Evitar códecs ofrecidos por páginas de vídeo desconocidas.
- Revisar tanto el equipo infectado como la configuración DNS del router.
Los bloqueos de IP y verificadores mencionados en aquella publicación correspondían a la campaña de 2008. El problema técnico documentado era que limpiar la PC no deshacía automáticamente los cambios realizados en otro dispositivo.