
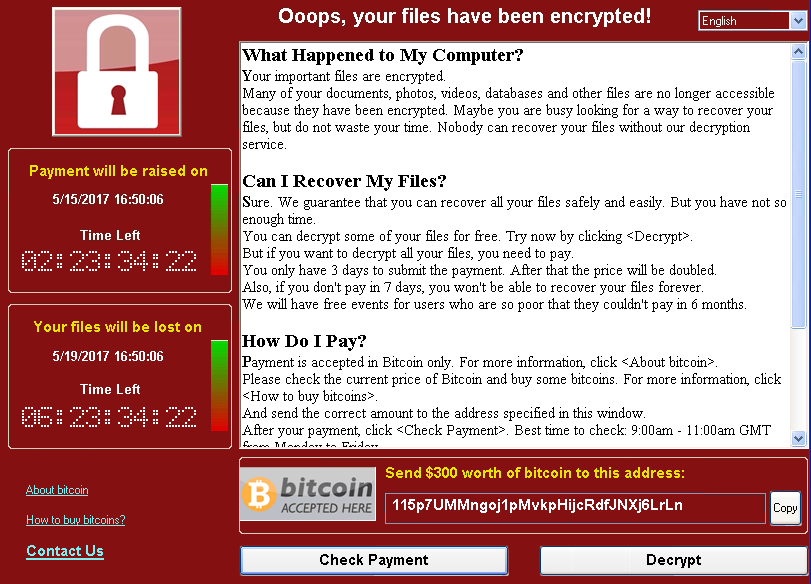
WannaCry combinó dos problemas: cifraba archivos para pedir un rescate y podía propagarse entre equipos Windows vulnerables. El brote del 12 de mayo de 2017 convirtió una debilidad compartida en una interrupción a gran escala. Esta ficha explica aquel incidente; no presenta una campaña de 2017 como una alerta nueva.
La pieza clave: SMB y MS17-010
El componente de propagación aprovechó una vulnerabilidad de SMB mediante el exploit conocido como EternalBlue. Microsoft había publicado el boletín MS17-010 el 14 de marzo de 2017. Los equipos que no habían aplicado la corrección quedaron expuestos a una propagación que no dependía de abrir un adjunto en cada máquina.
La secuencia del brote
- Un servicio SMB vulnerable queda alcanzable
- El gusano se propaga a otros equipos sin parchear
- El ransomware cifra archivos y muestra el rescate
El parche no descifra documentos
Actualizar cierra una vía de ataque; no restaura lo que ya fue cifrado. Quitar el ejecutable tampoco devuelve automáticamente los archivos. Si conservás un caso antiguo, identificá la variante y el estado del equipo antes de probar herramientas de recuperación. No hay una receta universal basada solo en la extensión.
Qué conservar ante un incidente
- Una fotografía de la nota y el nombre de la extensión, sin ejecutar el archivo sospechoso.
- Registros de detección y una cronología de lo observado.
- Copias de los datos cifrados si el espacio y la investigación lo permiten; no trabajes sobre la única copia.
- Los respaldos desconectados, hasta comprobar que el entorno de restauración esté limpio.
Qué aplicar hoy
Mantené sistemas con soporte, actualizaciones comprobadas y servicios de archivos limitados a quienes los necesitan. Evitá exponer SMB a Internet y separá los equipos que no puedan actualizarse. Probá restauraciones y protegé también las cuentas que administran los backups. La lección no es buscar únicamente “WannaCry”, sino evitar que la misma debilidad quede disponible en toda la red.
Para conocer otras formas de extorsión y ordenar los primeros pasos, seguí con qué es el ransomware. En el archivo de familias conservamos otros perfiles históricos, con sus diferencias.
Si necesitás una mano
En ForoSpyware podés contar qué ocurrió, qué sistema usás y qué detectó el análisis. Adjuntá el informe después de revisar que no incluya correos, nombres de usuario o rutas personales. No subas contraseñas, cookies ni archivos sospechosos al hilo.


